Clé de récupération BitLocker : comment la créer, la retrouver et la sauvegarder
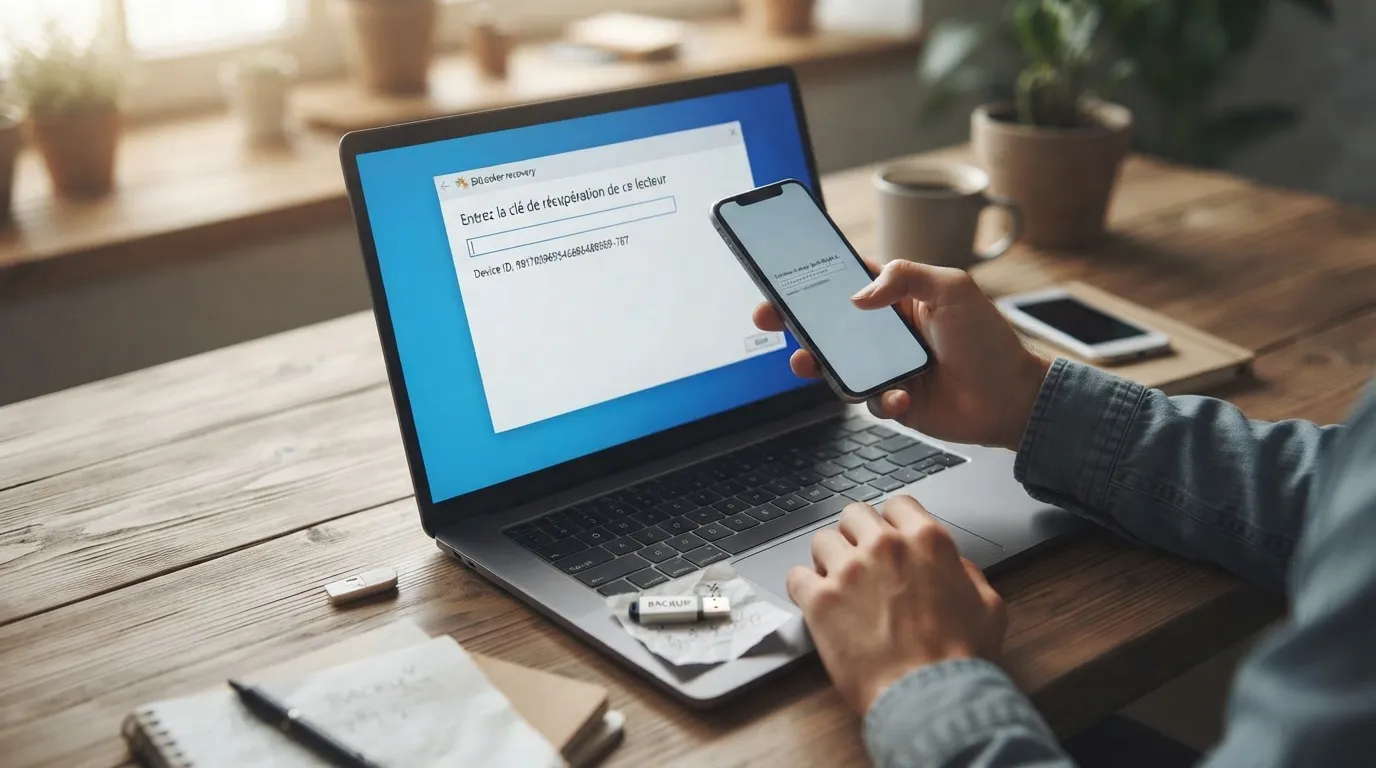
La clé de récupération BitLocker est le sésame qui déverrouille un disque chiffré quand Windows ne démarre pas normalement — après une mise à jour, un changement de matériel, une modification du BIOS ou une réinitialisation du TPM. Sans elle, vos données sont définitivement inaccessibles : c’est le principe même du chiffrement. Ce guide complet vous explique où la retrouver (toutes les sources possibles), comment la sauvegarder correctement, et comment en générer une si vous activez BitLocker. Objectif : ne plus jamais rester bloqué.
À qui s’adresse ce guide : à toute personne qui possède un PC Windows chiffré (BitLocker ou « chiffrement de l’appareil »), qu’elle soit particulier ou en entreprise, et qui veut sécuriser sa clé avant qu’un incident ne survienne — ou la retrouver dans l’urgence.
Prérequis : un accès administrateur pour certaines étapes, un second appareil pour la recherche en ligne, et 10 minutes. Aucune compétence avancée requise.

Comprendre la clé de récupération en une minute
La clé de récupération est un code numérique de 48 chiffres, réparti en huit groupes de six. Elle est unique à chaque volume chiffré. Lorsqu’il la demande, Windows affiche un identifiant de clé (Key ID) — quelques caractères — qui sert à reconnaître la bonne clé parmi plusieurs.
Bon à savoir : cette clé ne sert pas à ouvrir une session Windows ; c’est un mécanisme de secours qui n’apparaît que lorsque BitLocker détecte une situation anormale au démarrage. En temps normal, le déchiffrement est automatique grâce à la puce TPM.
Étape 1 : vérifier si votre PC est chiffré (et par quoi)
Avant de chercher une clé, confirmez que le chiffrement est actif. Ouvrez une invite de commandes en administrateur et tapez :
manage-bde -statusLa ligne « Protection status » indique si la protection est activée. Sur les éditions Famille, il s’agit souvent du « chiffrement de l’appareil » (Device Encryption), une version simplifiée de BitLocker activée automatiquement si vous êtes connecté avec un compte Microsoft. Vous pouvez aussi vérifier dans Panneau de configuration → Chiffrement de lecteur BitLocker (éditions Pro) ou Paramètres → Confidentialité et sécurité → Chiffrement de l’appareil (éditions Famille).
Étape 2 : retrouver votre clé de récupération (toutes les sources)
Passez ces emplacements en revue dans l’ordre : la clé est forcément quelque part.
1. Votre compte Microsoft (le plus fréquent)
Depuis un autre appareil, ouvrez aka.ms/myrecoverykey (ou account.microsoft.com/devices/recoverykey) et connectez-vous avec le compte Microsoft lié au PC. Comparez le Key ID affiché à l’écran avec celui du site, puis relevez les 48 chiffres.
Astuce : essayez tous vos comptes Microsoft, y compris ceux d’un proche ayant configuré la machine. BitLocker sauvegarde la clé sur n’importe quel compte connecté un jour à l’appareil.
2. Microsoft Entra ID (Azure AD) et Intune — PC d’entreprise ou d’école
Si le PC appartient à une organisation, la clé est presque toujours archivée côté administrateur. L’utilisateur peut la consulter sur myaccount.microsoft.com → Appareils ; l’administrateur, dans le centre d’administration Microsoft Entra (Appareils → l’appareil → Clés de récupération BitLocker) ou dans Intune.
3. Active Directory local
Sur un domaine géré sur site, la clé est stockée dans l’objet ordinateur (attribut msFVE-RecoveryInformation), visible via l’onglet Récupération BitLocker des propriétés de l’ordinateur dans Utilisateurs et ordinateurs Active Directory.
4. Une impression, un fichier texte ou une clé USB
À l’activation, Windows propose de sauvegarder la clé. Cherchez un fichier nommé souvent « BitLocker Recovery Key … .txt » (sur un disque externe, une clé USB ou un espace cloud), une feuille imprimée, ou une clé stockée sur un support USB.
Étape 3 : sauvegarder votre clé dès maintenant (le geste anti-galère)
Si Windows démarre encore, prenez cinq minutes pour multiplier les copies de secours. Rendez-vous dans Panneau de configuration → Chiffrement de lecteur BitLocker → Sauvegarder votre clé de récupération. Windows propose quatre options ; utilisez-en au moins deux :
- Enregistrer dans votre compte Microsoft (la plus pratique, retrouvable en ligne partout).
- Enregistrer dans un fichier (à placer sur une clé USB ou un disque externe, jamais sur le disque chiffré lui-même).
- Imprimer la clé (une copie papier rangée en lieu sûr).
En ligne de commande, vous pouvez aussi lister et sauvegarder les protecteurs :
manage-bde -protectors -get C:Cette commande affiche l’ID et la clé de récupération à 48 chiffres, que vous pouvez recopier.
Bon à savoir : un support dédié — une clé USB fiable rangée avec vos papiers importants — reste la sauvegarde la plus robuste, indépendante d’Internet et de tout compte en ligne.
La clé USB SanDisk Ultra 64 Go est idéale pour conserver vos clés de récupération et créer un média de réparation Windows.
Voir le prix de la clé USB SanDisk Ultra 64 Go sur Amazon
> En tant que Partenaire Amazon, Wanda-techs réalise un bénéfice sur les achats remplissant les conditions requises. Cela n’affecte ni notre analyse indépendante, ni le prix que vous payez.
Étape 4 : créer (activer) BitLocker et générer une clé
Vous voulez chiffrer un PC qui ne l’est pas encore ? Voici comment activer BitLocker et obtenir immédiatement une clé de récupération.
Sur Windows Pro, Entreprise ou Éducation : Panneau de configuration → Chiffrement de lecteur BitLocker → Activer BitLocker. L’assistant vous demande comment sauvegarder la clé — choisissez plusieurs emplacements (étape 3) — puis lance le chiffrement.
Sur Windows Famille : vous n’avez pas BitLocker complet, mais le chiffrement de l’appareil peut être activé dans Paramètres → Confidentialité et sécurité → Chiffrement de l’appareil, à condition d’être connecté avec un compte Microsoft (la clé y est alors sauvegardée automatiquement).
Attention : avant d’activer le chiffrement, assurez-vous d’avoir noté la clé. Et ne stockez jamais la seule copie de la clé sur le disque que vous chiffrez.
Étape 5 : cas particuliers et dépannage
- Compte local, sans clé en ligne : si le PC a un jour été connecté à un compte Microsoft, testez-le sur
aka.ms/myrecoverykey. Sinon, seuls les supports physiques (USB, papier) peuvent contenir la clé. - La clé est refusée à l’écran : l’écran de récupération utilise souvent une disposition QWERTY. Saisissez uniquement les chiffres (le pavé numérique fonctionne), les tirets étant automatiques.
- Plusieurs disques ou volumes chiffrés : chacun a sa propre clé. Vérifiez le Key ID affiché pour choisir la bonne.
- Vous voulez arrêter les demandes de clé : suspendez BitLocker avant une opération sensible (mise à jour, changement de BIOS) avec
manage-bde -protectors -disable C: -RebootCount 2, ou déchiffrez complètement le disque via Désactiver BitLocker si vous n’avez plus besoin du chiffrement. - Entreprise : activez la sauvegarde automatique dans Entra ID / AD via une stratégie de groupe, pour que chaque clé soit archivée centralement dès l’activation.
Étape 6 : éviter de se retrouver bloqué à l’avenir
Trois réflexes simples suffisent :
1. Sauvegardez la clé sur au moins deux supports (compte Microsoft + USB/papier).
2. Suspendez BitLocker avant une mise à jour majeure de Windows ou du firmware.
3. Vérifiez une fois par an que vous savez encore où se trouve votre clé — un test qui vaut de l’or le jour d’un incident.
Pourquoi Windows réclame-t-il soudain la clé ? (les déclencheurs)
Comprendre ce qui provoque l’écran de récupération aide à l’éviter. BitLocker demande la clé dès qu’il détecte un changement susceptible d’indiquer une altération. Les déclencheurs les plus fréquents :
- Une mise à jour de Windows touchant au démarrage (Secure Boot, gestionnaire d’amorçage), comme certaines mises à jour cumulatives récentes.
- Une mise à jour du BIOS/UEFI ou une modification de ses réglages (ordre de démarrage, Secure Boot, TPM activé/désactivé).
- Un changement de matériel : ajout/retrait de disque, remplacement de la carte mère, parfois d’une carte d’extension.
- Une réinitialisation du TPM ou l’effacement de ses données.
- Plusieurs échecs de saisie du code PIN de démarrage, ou un branchement/débranchement d’un périphérique de démarrage.
Astuce : avant l’une de ces opérations (surtout mise à jour du BIOS ou grosse mise à jour Windows), suspendez BitLocker ; vous éviterez la demande de clé au redémarrage.
Gérer BitLocker en PowerShell (utile en entreprise)
PowerShell offre un contrôle rapide, idéal pour vérifier ou automatiser. Ouvrez PowerShell en administrateur :
Get-BitLockerVolumeCette commande liste chaque volume, son état de chiffrement et ses protecteurs. Pour afficher l’identifiant et la clé de récupération d’un volume :
(Get-BitLockerVolume -MountPoint " C: ").KeyProtectorEn environnement géré, vous pouvez renvoyer la clé vers Entra ID / Azure AD pour l’archiver de façon centralisée :
BackupToAAD-BitLockerKeyProtector -MountPoint " C: " -KeyProtectorId " {ID} "Remplacez {ID} par l’identifiant du protecteur de récupération obtenu à la commande précédente. C’est le moyen le plus fiable de s’assurer qu’aucune clé n’est laissée sans sauvegarde sur un parc.
Bon à savoir : pour conserver une copie hors ligne lisible, exportez la clé dans un fichier texte puis imprimez-la en PDF que vous rangerez dans un gestionnaire de mots de passe chiffré. Vous cumulez ainsi une sauvegarde en ligne (compte/Entra), une copie physique (USB/papier) et une copie numérique sécurisée.
Les erreurs à éviter avec votre clé BitLocker
Quelques erreurs classiques transforment un incident mineur en perte de données définitive. Les connaître, c’est déjà la moitié de la protection.
Conserver l’unique copie sur le disque chiffré lui-même. Cela paraît évident, et pourtant beaucoup enregistrent le fichier .txt de la clé sur le disque même que BitLocker protège. Le jour où Windows réclame la clé au démarrage, ce fichier est inaccessible — verrouillé derrière le chiffrement qu’il était censé déverrouiller. Gardez toujours au moins une copie en dehors de la machine.
Se fier à sa mémoire ou à une source unique. Un compte Microsoft peut être supprimé, une impression égarée, une clé USB défaillante. La règle, c’est la redondance : au moins deux supports indépendants, idéalement trois (compte en ligne, papier, clé USB), car le jour où vous aurez besoin de la clé est précisément celui où l’une de vos sources sera indisponible.
Confondre l’ID de clé avec la clé elle-même. Sur l’écran de récupération, Windows affiche un court ID de clé (quelques caractères). Ce n’est pas la clé : il sert seulement à identifier le bon code à 48 chiffres parmi plusieurs. Ne perdez pas de temps à saisir l’ID ; utilisez-le pour retrouver la bonne clé complète.
Mettre à jour le BIOS ou réinitialiser le TPM sans suspendre BitLocker. C’est la cause numéro un d’une demande de clé inattendue. Une suspension de trente secondes (Étape 6) vous épargne une chasse à la clé sous stress.
Oublier de re-sauvegarder après avoir changé la clé. Si vous renouvelez la clé ou réinstallez le système, les anciennes copies deviennent inutiles. Faites du ré-enregistrement de la nouvelle clé un réflexe automatique après tout changement de ce type.
Attention : en entreprise, ne laissez jamais les utilisateurs gérer seuls leur clé. Une sauvegarde centralisée vers Entra ID ou Active Directory est le seul moyen de garantir qu’aucune machine ne devienne une impasse au départ d’un salarié ou à la panne d’un appareil.
Foire aux questions
Quelle est la différence entre le mot de passe Windows et la clé BitLocker ? Le mot de passe ouvre votre session ; la clé de récupération (48 chiffres) déverrouille le disque chiffré en cas d’anomalie au démarrage. Ce sont deux choses distinctes.
J’ai perdu la clé et le PC est bloqué : que faire ? Sans la clé, il n’existe aucun contournement. Passez en revue toutes les sources de l’étape 2. D’où l’importance de la sauvegarder à l’avance.
Le chiffrement ralentit-il mon PC ? Sur un SSD moderne avec TPM, l’impact est imperceptible au quotidien.
Puis-je changer ma clé de récupération ? Oui : supprimez l’ancien protecteur et ajoutez-en un nouveau avec manage-bde. Pensez alors à re-sauvegarder la nouvelle clé partout.
En résumé
La clé de récupération BitLocker est votre assurance-vie numérique. Vérifiez que votre PC est chiffré (étape 1), retrouvez la clé via le compte Microsoft, Entra, AD ou vos supports physiques (étape 2), et surtout sauvegardez-la dès maintenant sur plusieurs emplacements (étape 3). Si vous activez le chiffrement, générez et copiez la clé immédiatement (étape 4). Le jour où Windows la réclamera, vous serez prêt.
Vous avez retrouvé votre clé grâce à ce guide, ou vous butez sur un cas précis ? Dites-le-nous en commentaire sur Wanda-techs.com.
Share this content:



Laisser un commentaire