Una notifica HACKED che compare sullo schermo a nome di un’applicazione che usate davvero non significa che il vostro telefono sia stato hackerato. Indica quasi sempre un’altra cosa: qualcuno ha preso il controllo dello strumento con cui l’azienda invia le proprie notifiche e lo sta usando per far passare un messaggio, il più delle volte un tentativo di ricatto rivolto all’azienda stessa. Il dispositivo si è limitato a ricevere ciò che gli è stato spedito attraverso il canale abituale. Il punto vero è un altro: se degli intrusi sono arrivati ai sistemi dell’azienda, il vostro account e i vostri recapiti meritano qualche minuto di attenzione. Non toccate la notifica, cambiate la password dell’account e preparatevi a ricevere falsi messaggi nelle settimane successive.
In breve: la soluzione rapida
- Non toccate né la notifica né il link che contiene. Fatela scorrere di lato per eliminarla.
- Cambiate la password dell’account interessato passando dal sito ufficiale, digitandone l’indirizzo a mano, e poi ovunque quella password sia stata riutilizzata.
- Attivate l’autenticazione a due fattori, se l’app la prevede, e scollegate le altre sessioni.
- Controllate ordini, indirizzi di consegna e metodi di pagamento salvati.
- Diffidate di qualsiasi email, SMS o telefonata che parli di rimborso, risarcimento o «verifica dell’account» dopo l’incidente.
Riconoscere una notifica HACKED inviata da un’app
Il telefono vibra, a volte in piena notte, e compare una notifica con il logo di un’applicazione del tutto reale: un negozio di moda, un servizio di consegne, una biglietteria online. Il testo, invece, non ha nulla di commerciale. Contiene la parola «HACKED», spesso in maiuscolo, talvolta seguita da un messaggio in inglese e da un link verso un canale di messaggistica o un sito sconosciuto.
Il caso meglio documentato riguarda l’app di moda ASOS. Molti utenti hanno ricevuto una notifica che iniziava con «ASOS HACKED» e si rivolgeva non ai clienti, ma al responsabile della protezione dei dati e al reparto informatico dell’azienda. Gli autori sostenevano di aver compromesso l’ambiente dati Snowflake della società, pretendevano di essere contattati e minacciavano di pubblicare ciò che dicevano di avere in mano. Il messaggio rimandava a un canale Telegram. Secondo BleepingComputer, l’avviso sembra aver raggiunto una parte molto ampia degli utenti.
ASOS ha riconosciuto che alcune piattaforme di terze parti usate per comunicare con i clienti erano state consultate senza autorizzazione, e che informazioni personali di base, nomi e recapiti, potevano essere state esposte. L’azienda ha precisato di non ritenere che i dati delle carte di pagamento o le password fossero stati toccati. L’intrusione in Snowflake, dal canto suo, resta un’affermazione degli aggressori: non è stata fornita alcuna prova e la società non l’ha confermata.
Da un caso all’altro la forma cambia: notifica singola o raffica di messaggi di prova, testo indirizzato all’azienda o direttamente ai clienti, con o senza link.
Perché succede
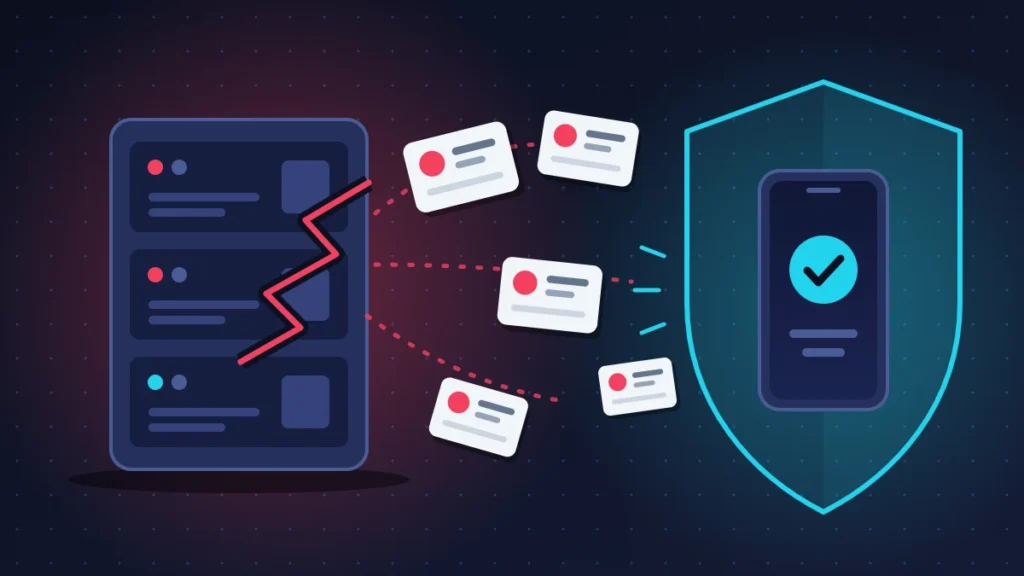
Una notifica push è un messaggio che un server invia al telefono anche quando l’applicazione è chiusa. Non parte mai direttamente dall’azienda verso di voi. Transita per il servizio di chi produce il sistema operativo: Firebase Cloud Messaging di Google per Android, Apple Push Notification service (APNs) per l’iPhone.
Perché il meccanismo funzioni, al primo avvio dell’app il telefono ottiene un token di registrazione, cioè un identificativo che indica quella precisa installazione. L’azienda conserva questo token. Quando vuole scrivervi, presenta a Google o ad Apple le proprie credenziali di invio (una chiave privata dell’account di servizio sul versante Firebase, una chiave di firma o un certificato sul versante Apple) insieme all’elenco dei token destinatari.
La maggior parte dei grandi marchi non dialoga in prima persona con questi servizi. Si appoggia a una piattaforma di customer engagement, un software online in cui il reparto marketing scrive una campagna, sceglie un pubblico e fa clic su «invia». Queste piattaforme custodiscono le chiavi di invio, l’elenco dei dispositivi e, molto spesso, nomi e indirizzi email usati per personalizzare i messaggi.
Chi ruba un accesso a quella piattaforma, o mette le mani sulle chiavi di invio, può quindi scrivere a tutti gli utenti come se fosse l’azienda. È esattamente ciò che descrive la formula usata da ASOS a proposito delle sue «piattaforme di comunicazione di terze parti».
Che cosa dimostra la notifica, e che cosa non dimostra
| Che cosa dimostra | Che cosa non dimostra |
|---|---|
| Un terzo ha potuto usare uno strumento di invio o delle chiavi appartenenti all’azienda | Che il vostro telefono sia infetto |
| I dati conservati in quello strumento (nome, email, telefono) possono essere stati consultati | Che qualcuno legga i vostri messaggi, le vostre foto o il vostro schermo |
| L’azienda sta affrontando un incidente di sicurezza reale | Che la vostra password o la vostra carta siano state sottratte |
| Con ogni probabilità seguiranno messaggi fraudolenti | Che le affermazioni degli aggressori sulla portata del furto siano vere |
Una notifica è qualcosa che viene mostrato, non un programma. Finché non toccate il link, non può installare nulla e non apre alcuna porta sul dispositivo.
Prima di iniziare
Qualche precauzione evita di trasformare un incidente dell’azienda in un problema vero a casa vostra.
Fate uno screenshot della notifica prima di eliminarla. Servirà se scriverete all’azienda o a un’autorità.
Assicuratevi di poter accedere alla casella email collegata all’account: il cambio della password passerà da lì. Se quella casella non è protetta da una password unica e dall’autenticazione a due fattori, cominciate da lì. Chi controlla la vostra email può reimpostare tutti gli altri account.
Soluzione 1: ignorare la notifica e verificare da dove arriva
È la mossa meno rischiosa e risolve metà del problema.
Passaggi
- Non toccate la notifica. Fatela scorrere di lato per farla sparire.
- Non entrate nel canale di messaggistica indicato e non rispondete a nessuno.
- Aprite il browser, digitate l’indirizzo ufficiale del marchio e cercate un comunicato. Guardate se sui social altri utenti descrivono la stessa notifica.
Quando usarla: sempre, per prima. Che cosa si rischia: nulla. Come verificare: se centinaia di persone hanno ricevuto lo stesso testo nello stesso minuto, l’origine è l’azienda e non il vostro telefono.
Avete già toccato il link? Chiudete la pagina. Se non avete digitato nulla, installato nulla e concesso alcuna autorizzazione, il rischio resta molto basso. Se avete inserito un nome utente, una password o un numero di carta, passate subito alle soluzioni 3 e 4.
Soluzione 2: controllare che il telefono sia a posto
Questo controllo serve soprattutto a tranquillizzarsi.
Su Android
- Aprite Impostazioni > App e scorrete l’elenco completo. Un’applicazione che non riconoscete, senza icona o con un nome generico, va disinstallata.
- Aprite il Google Play Store, toccate l’icona del profilo in alto a destra, poi Play Protect. Avviate un’analisi e verificate nelle impostazioni che l’opzione «Analizza le app con Play Protect» sia attiva.
- Nelle Impostazioni cercate «Accessibilità» e poi «App di amministrazione del dispositivo» (Device admin apps). Non deve comparire alcuna app sconosciuta.
Su iPhone
- Aprite Impostazioni > Generali > VPN e gestione dispositivi. Se compare un profilo di configurazione che non avete installato voi, rimuovetelo.
- Aprite Impostazioni, toccate il vostro nome e scorrete l’elenco dei dispositivi collegati al vostro Apple Account. Rimuovete quelli che non conoscete.
In entrambi i casi installate gli aggiornamenti di sistema in sospeso.
I veri segnali di un telefono compromesso sono di altro genere: app comparse da sole, finestre pubblicitarie fuori da qualsiasi applicazione, batteria e traffico dati che si consumano senza motivo, account le cui impostazioni di sicurezza cambiano a vostra insaputa, contatti che ricevono messaggi che non avete scritto. Una notifica isolata, ricevuta da tutti i clienti di un marchio, non rientra in questo elenco.
Quando usarla: se il dubbio non vi fa dormire, o se avete toccato il link. Come verificare: analisi di Play Protect senza avvisi, nessun profilo né dispositivo sconosciuto.
Soluzione 3: mettere in sicurezza l’account dell’app
È la parte che conta davvero. Anche quando l’azienda afferma che le password non sono state toccate, queste dichiarazioni cambiano spesso nel corso dell’indagine. Cambiare una password richiede due minuti.
Passaggi
- Dal sito ufficiale o dall’app, aprite l’area dell’account e poi la sezione dedicata alla password o alla sicurezza.
- Scegliete una password lunga, che non usate da nessun’altra parte.
- Se avevate la stessa password su altri servizi, cambiatela anche lì. Cominciate dalla posta elettronica, poi la banca, poi i negozi in cui è salvata una carta.
- Attivate l’autenticazione a due fattori (detta anche verifica in due passaggi), se disponibile. Preferite un’app di autenticazione o una passkey al codice via SMS.
- Cercate un’opzione del tipo «Esci da tutti i dispositivi» e usatela.
Quando usarla: in ogni caso, il giorno stesso. Che cosa si rischia: dovrete accedere di nuovo sui vostri dispositivi. Come verificare: ricevete l’email di conferma della modifica e la vecchia password viene rifiutata.
Soluzione 4: controllare ordini, indirizzi e carta di pagamento
Un account di e-commerce contiene tutto ciò che serve per fare un ordine. Verificate che non sia stato usato.
- Aprite la cronologia degli ordini e cercate un acquisto che non avete fatto.
- Aprite la rubrica degli indirizzi. Un indirizzo di consegna o un punto di ritiro aggiunti a vostra insaputa rivelano una presa di controllo dell’account.
- Aprite i metodi di pagamento salvati ed eliminate le carte che usate poco. Reinserirle al prossimo acquisto richiede trenta secondi.
- Tenete d’occhio i movimenti bancari per diverse settimane e attivate gli avvisi di pagamento, se la vostra banca li offre.
I negozi online di norma non conservano il numero completo della carta, e lo strumento di invio delle notifiche non vi ha accesso. Nella maggior parte dei casi basta quindi sorvegliare. Bloccate la carta solo se compare un addebito sconosciuto, o se avete digitato i dati della carta in una pagina aperta da un link sospetto. Passate dall’app della banca o dal numero che la banca stessa indica, poi contestate l’operazione per iscritto. La normativa europea sui servizi di pagamento riconosce il diritto di contestare le operazioni non autorizzate, entro termini che la banca può confermare.
Quando usarla: subito dopo la soluzione 3. Che cosa si rischia: un po’ di comodità in meno, e qualche giorno senza carta in caso di blocco. Come verificare: nessun ordine, indirizzo o carta sconosciuti, nessun addebito sospetto. In caso di anomalie, contattate il servizio clienti dal sito ufficiale e conservate gli screenshot.
Soluzione 5: controllare il proprio indirizzo email su Have I Been Pwned
Have I Been Pwned è un servizio gratuito che censisce le violazioni di dati rese pubbliche. Il centro nazionale britannico per la sicurezza informatica (NCSC) lo consiglia per questo tipo di controllo.
- Digitate haveibeenpwned.com nel browser.
- Inserite il vostro indirizzo email. Il sito elenca le violazioni note in cui compare. Dichiara di non registrare le ricerche.
- Usate la funzione «Notify me» per essere avvisati se il vostro indirizzo comparirà in una violazione futura.
Quando usarla: qualche giorno dopo l’incidente, poi di tanto in tanto. Il suo limite: una violazione vi compare solo quando i dati sono stati pubblicati e inseriti nel database. Un risultato pulito subito dopo un annuncio non dimostra nulla.
Soluzione 6: disattivare le notifiche dell’app, o disinstallarla
Se l’aggressore ha ancora in mano lo strumento di invio, possono arrivare altri messaggi. Disattivare le notifiche finché l’azienda non riprende il controllo è ragionevole.
Su Android
- Aprite Impostazioni > Notifiche > Notifiche app.
- Scegliete l’applicazione e disattivatene le notifiche.
Più rapido: tenete premuta la notifica, toccate l’icona delle impostazioni, poi disattivate l’interruttore principale delle notifiche dell’app.
Su iPhone
- Aprite Impostazioni > Notifiche.
- Scegliete l’applicazione nell’elenco e disattivate «Consenti notifiche».
Bisogna disinstallare l’app? Non per ragioni di sicurezza. Il problema sta sui server dell’azienda e dei suoi fornitori, non nel codice installato sul telefono. Eliminarla non cancella i vostri dati dai loro database. Disinstallatela se non vi fidate più o se non la usate più, ma in quel caso andate fino in fondo e chiedete anche la cancellazione dell’account.
Soluzione 7: non cadere nella trappola dei falsi messaggi che seguono
È il rischio più concreto, e dura mesi. Appena viene annunciata una violazione, truffatori che non hanno alcun legame con l’attacco iniziale inviano messaggi che sfruttano la notizia.
Le forme più comuni:
- un’email di «rimborso» o di «risarcimento a seguito dell’incidente di sicurezza», con un modulo che chiede i dati della carta;
- un SMS che annuncia un ordine bloccato o un pacco in attesa di un supplemento di spese;
- la telefonata di un finto operatore bancario che «ha rilevato una frode legata alla violazione» e vi chiede di autorizzare un’operazione;
- un messaggio che propone di analizzare il telefono o di installare un’app di sicurezza.
L’NCSC ricorda che una banca o un ente ufficiale non vi chiederà mai di fornire informazioni personali in questo modo. La regola più sicura è semplice: ricontattare di propria iniziativa l’organizzazione attraverso un canale ufficiale trovato sul suo sito.
In Italia i tentativi di truffa online si possono segnalare alla Polizia Postale, anche attraverso il portale del Commissariato di P.S. online.
Tabella riepilogativa
| Sintomo | Causa probabile | Soluzione da provare |
|---|---|---|
| Notifica «HACKED» ricevuta da molti utenti alla stessa ora | Strumento di invio o chiavi dell’azienda usati da terzi | Soluzioni 1 e 3 |
| Notifica con un link a un canale di messaggistica o a un sito sconosciuto | Messaggio di ricatto o tentativo di phishing | Soluzione 1, non toccare nulla |
| Link toccato, credenziali inserite nella pagina | Furto di credenziali tramite un sito falso | Soluzioni 3 e 4 subito |
| Ordine, indirizzo o addebito sconosciuto | Account o carta usati da un terzo | Soluzioni 3 e 4, poi servizio clienti e banca |
| Email o SMS di rimborso qualche giorno dopo | Phishing opportunistico | Soluzione 7 |
| Notifiche strane e ripetute | L’azienda non ha ancora ripreso il controllo | Soluzione 6 |
| App sconosciute, pubblicità fuori dalle app, batteria in calo | Problema del telefono, senza rapporto con la notifica | Soluzione 2 |
Se nulla funziona: far valere i propri diritti
L’azienda non comunica, o resta vaga su ciò che è stato sottratto? Il regolamento europeo sulla protezione dei dati (GDPR) vi dà alcuni strumenti.
Anzitutto, l’obbligo di informazione. Un’azienda che subisce una violazione di dati personali deve notificarla alla propria autorità di controllo entro 72 ore quando esiste un rischio per le persone. Se il rischio è elevato, deve anche avvisare direttamente gli interessati, precisando la natura della violazione, le sue probabili conseguenze, le misure adottate e un punto di contatto, in genere il responsabile della protezione dei dati (DPO).
Poi, il diritto di accesso. Potete scrivere all’azienda per chiedere quali dati detiene su di voi e quali sono coinvolti nell’incidente. La richiesta è gratuita. La risposta deve arrivare entro un mese, termine che può essere esteso fino a tre mesi per una richiesta complessa, a condizione che ne siate informati. Indirizzatela al responsabile della protezione dei dati, i cui recapiti figurano nell’informativa sulla privacy.
Scrivete semplicemente che avete ricevuto una notifica non autorizzata tramite l’app e chiedete se i vostri dati sono coinvolti, quali, e quali misure sono state prese. Allegate lo screenshot.
In assenza di risposta dopo un mese, o se la risposta non è soddisfacente, potete presentare un reclamo al Garante per la protezione dei dati personali, allegando la prova dei passi già compiuti. Il Garante non vi farà ottenere un risarcimento, non è il suo ruolo. Per un danno reale (frode, furto d’identità), sporgete denuncia alla Polizia Postale o ai Carabinieri.
Fuori dall’Italia, rivolgetevi all’autorità del vostro paese. In Marocco, la CNDP, istituita dalla legge 09-08, riceve i reclami online. In Costa d’Avorio, l’ARTCI svolge il ruolo di autorità per la protezione dei dati e dispone di un portale per i reclami. Anche Senegal (CDP) e Benin (APDP) hanno una propria autorità. Per un marchio britannico come ASOS, l’autorità del paese di stabilimento è l’ICO.
Evitare che si ripeta
Non potete impedire che un’azienda venga attaccata. Potete però ridurre ciò che un aggressore trova a vostro nome.
Un gestore di password risolve il problema del riutilizzo: una password diversa per ogni servizio, generata e ricordata dallo strumento. Il giorno in cui un sito subisce una violazione, è coinvolto un solo account.
Gli alias email fanno lo stesso lavoro per il vostro indirizzo. La funzione «Nascondi la mia email» di Apple, o gli alias offerti da alcuni servizi di posta, creano un indirizzo distinto per ogni negozio. Quando un alias comincia a ricevere phishing, sapete da dove viene la fuga di dati e lo disattivate.
Le carte virtuali, proposte da molte banche, generano un numero monouso o con un tetto di spesa per gli acquisti online. Un numero rubato a quel punto non vale più nulla.
Eliminate anche gli account inutilizzati. Per gli account più sensibili, posta elettronica in testa, una chiave di sicurezza fisica offre la migliore protezione contro il phishing, perché si rifiuta di rispondere a un sito falso.
Domande frequenti
Una notifica può installare un virus da sola?
No. Una notifica mostra del testo, a volte un’immagine, e propone un link. Finché non toccate nulla, nessun programma viene installato.
Perché ho ricevuto il messaggio se non apro quasi mai l’app?
Perché il telefono resta iscritto alle notifiche finché l’applicazione è installata e non le avete disattivate. Il token di registrazione del vostro dispositivo figura ancora nell’elenco di invio dell’azienda.
Bisogna ripristinare il telefono?
No. Un ripristino ai dati di fabbrica non serve a nulla quando l’incidente riguarda l’azienda. Si giustifica solo se la soluzione 2 rivela veri segni di infezione che non riuscite a eliminare.
L’azienda mi deve un risarcimento?
Non automaticamente. Il GDPR prevede un diritto al risarcimento in caso di danno, ma bisogna dimostrarlo, il più delle volte davanti a un giudice. Diffidate soprattutto dei messaggi che ve ne promettono uno: è il pretesto preferito dei truffatori.
Avete ricevuto una notifica HACKED da un’altra applicazione, o un falso messaggio di rimborso subito dopo? Descrivetelo nei commenti: il nome dell’app e il testo ricevuto aiuteranno gli altri lettori a riconoscere la stessa ondata.
Share this content: