Apple a commencé à bloquer des certificats eMudhra compromis dans Safari, Mail et les applications qui s’appuient sur ses frameworks. Mais sur Mac, plusieurs outils en ligne de commande comme curl, git ou python3 continuent de les accepter, en attendant une mise à jour de macOS dont la date n’est pas connue.
Ce qui s’est passé avec eMudhra
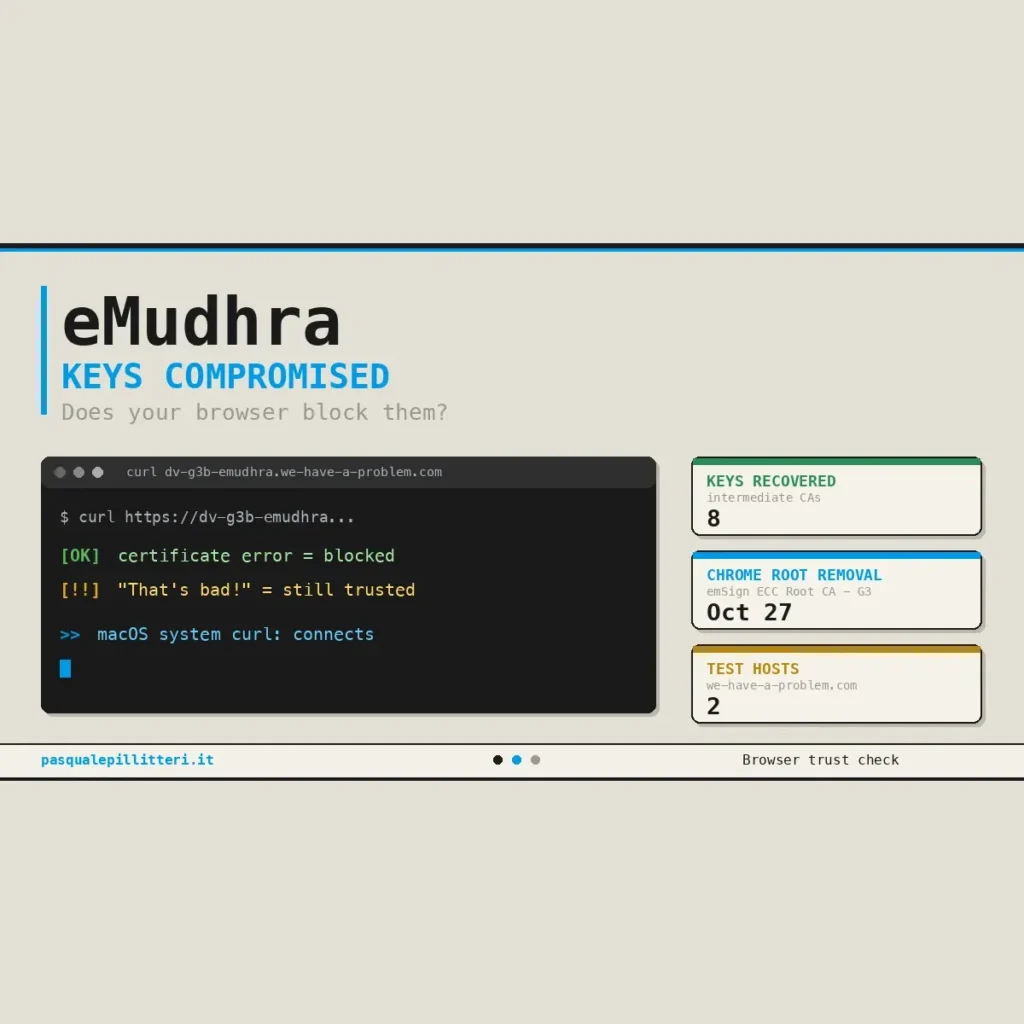
Les clés privées de huit autorités de certification intermédiaires exploitées par l’indien eMudhra ont été compromises. Six émettent des certificats TLS, c’est-à-dire ceux qui sécurisent les sites web ; deux émettent des certificats de signature de code, que les frameworks d’Apple ne reconnaissent pas. En théorie, quiconque détient ces clés peut fabriquer un certificat qui paraît valide pour n’importe quel site. eMudhra et Sectigo ont révoqué les certificats concernés.
Selon MacRumors, un chercheur en sécurité a découvert que ces clés étaient faibles, et rien n’indique qu’elles aient été exploitées. Le blog Appdook, qui s’appuie sur le suivi du chercheur, va plus loin : les clés auraient pu être devinées en 256 essais, et eMudhra invoquerait des « erreurs humaines » lors d’une cérémonie de clés en avril 2025. Ces détails n’émanent pas d’Apple.
Ce qu’Apple a déjà bloqué
Le 19 octobre 2026, Apple a bloqué douze certificats : six intermédiaires émis par emSign Root TLS CA – G3, et six autres cosignés par Sectigo. Le 23 octobre, la marque a aussi bloqué la racine emSign ECC Root CA – G3. Tout se fait par mises à jour de configuration automatiques, sans mise à jour logicielle. Safari, Mail et les apps qui utilisent les frameworks réseau et sécurité d’Apple sont donc protégés, et d’autres blocages arriveront de la même manière.
Le trou dans le Terminal du Mac
Les outils livrés avec macOS ou avec les Xcode Command Line Tools qui lisent le fichier /etc/ssl/cert.pem, notamment curl, git, python3, ruby, perl et openssl, ignorent le blocage et la vérification de révocation d’Apple pour les certificats qui remontent à une racine de ce fichier. Appdook ajoute que pip3, livré avec le système, utilise sa propre copie de racines, elle aussi périmée. Les apps qui embarquent leur propre liste de racines ne sont pas couvertes non plus : Apple invite à contacter leurs développeurs.
Apple prépare une mise à jour logicielle, sans date. Sa page de support précise qu’elle ne liste pas les versions de macOS ou d’iOS concernées.
Quel risque réel pour vous ?
- Sur iPhone et iPad, aucune action n’est nécessaire.
- Sur Mac, si vous n’utilisez jamais le Terminal, Safari et les apps qui passent par les frameworks d’Apple rejettent déjà ces certificats.
- Si vous lancez des scripts ou des outils de développement, l’exposition existe, mais une attaque suppose que le pirate se trouve sur votre réseau, par exemple un Wi-Fi d’hôtel, et qu’il présente un faux certificat pour un site que votre script contacte.
La parade proposée par Apple
Pour les administrateurs, Apple décrit une manipulation facultative : sauvegarder /etc/ssl/cert.pem, retirer la racine emSign ECC Root CA – G3, puis, si l’on veut aussi bloquer les six certificats cosignés par Sectigo, retirer AAA Certificate Services. Il faut ensuite vérifier le résultat et restaurer la sauvegarde en cas d’erreur.
Attention : retirer ces racines peut empêcher la vérification de certains sites légitimes, une mise à jour de macOS peut remplacer le fichier et la manipulation exige des droits d’administrateur. Une fois la mise à jour d’Apple installée, elle n’a plus lieu d’être.
À retenir sur les certificats eMudhra
Le plus gros du risque est déjà écarté pour le grand public, mais les développeurs et les administrateurs Mac restent exposés tant que macOS n’est pas corrigé. Surveillez donc la prochaine mise à jour de sécurité et, d’ici là, appliquez la parade d’Apple si vos outils en ligne de commande sont critiques. Utilisez-vous curl ou git au quotidien sur Mac ? Dites-le-nous en commentaire, et retrouvez sur Wanda-techs.com nos autres alertes sécurité.
Share this content: