Due vulnerabilità critiche scoperte nel cuore di PHP, ribattezzate PHP2Shell (CVE-2026-109618 e CVE-2026-109619), hanno scatenato questa settimana una delle mobilitazioni più imponenti nella storia del web. Annunciate dal team di sicurezza di PHP martedì 20 ottobre 2026 e corrette d’urgenza il giorno dopo, permettono a un attaccante di eseguire codice su un server senza nemmeno avere un account. Il risultato si è visto subito. In Italia il consorzio GARR e il Comune di Montemurlo hanno messo offline parte dei loro servizi, in Francia sono finiti in manutenzione il ministero dell’Interno, Météo-France, il portale delle imposte e il sito del Comune di Tolosa. Stesso riflesso in Brasile, Germania e Giappone. Ecco cosa è successo, cosa dice davvero php.net e a che punto sono gli aggiornamenti.
Mettiamo subito in chiaro una cosa, perché sui social se n’è letto di tutti i colori: no, non sono stati bucati “tutti i siti del mondo”. La stragrande maggioranza delle interruzioni era volontaria. Molti amministratori hanno preferito chiudere bottega per qualche ora piuttosto che lasciare esposto un server vulnerabile mentre installavano la patch. Un sito in manutenzione non è un sito violato. Il rischio però era concreto.
Cosa ha annunciato php.net, passo dopo passo
La versione ufficiale dei fatti sta in due messaggi pubblicati sul sito del progetto.
Il 20 ottobre il team di sicurezza di PHP pubblica un preavviso piuttosto sobrio: una release di sicurezza arriverà mercoledì 21 ottobre alle 14:00 UTC (le 16:00 a Roma e a Parigi), correggerà due vulnerabilità critiche con un punteggio di 9,2 sulla scala CVSS v4.0, e tutti sono invitati a prepararsi. Il testo precisa che il team si riserva di anticipare l’uscita se dovessero trapelare dettagli o comparire attacchi. Non era una formula di rito.
Il 21 ottobre, verso le 13:35 UTC, quindi con un leggero anticipo sull’orario previsto, escono in un colpo solo quattro versioni: PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Le accompagna un bollettino dal titolo che non lascia spazio a interpretazioni, “Critical remote code execution vulnerabilities, update now”. Il messaggio del progetto è netto: l’aggiornamento è l’unica soluzione sicura e nessuna impostazione protegge del tutto.
Nel bollettino ci sono alcune precisazioni che contano:
- sono coinvolte tutte le installazioni di PHP che rispondono a richieste web, qualunque sia la modalità di esecuzione: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP o LiteSpeed;
- il rischio è considerato massimo con mod_php, per il quale è stato dimostrato un attacco funzionante ancora prima che il codice dell’applicazione venga eseguito;
- le distribuzioni Linux e i fornitori di supporto a lungo termine hanno ricevuto le patch in anticipo;
- PHP 8.1 e le versioni precedenti non ricevono più aggiornamenti ufficiali, ma vista la gravità il team ha pubblicato correzioni minime sotto forma di codice sorgente per PHP 7.4, 8.0 e 8.1;
- il repository comunitario
rpms.remirepo.net, molto usato sui server Red Hat, AlmaLinux o Rocky Linux, non sarebbe stato aggiornato in giornata. PHP consigliava quindi di passare ai pacchetti della propria distribuzione o di compilare in autonomia.
Il bollettino elenca infine alcune misure temporanee per chi non può aggiornare subito, con l’avvertenza che riducono l’esposizione ma non rendono sicura un’installazione. Le trovi spiegate nella nostra guida pratica (più in basso).
Due falle, un solo punto debole: la gestione della memoria
Senza scendere nelle viscere del motore Zend, le due vulnerabilità si possono riassumere così.
CVE-2026-109618: quando PHP resta senza memoria nel momento sbagliato
PHP impone un limite di memoria a ogni richiesta (il celebre memory_limit). La prima falla sfrutta quello che succede quando questo limite viene raggiunto a metà della preparazione di una richiesta. PHP si interrompe mentre alcune strutture interne sono costruite solo in parte. Poi la fase di pulizia ci passa sopra e le tratta come se fossero valide. Si parla di corruzione della memoria, e un attaccante abile può trasformarla in esecuzione di codice.
Il dettaglio che mette i brividi è un altro. L’esaurimento della memoria si può provocare dall’esterno, con una richiesta di upload di file (un modulo “multipart”) confezionata ad arte. Non servono account, non servono password.
CVE-2026-109619: gli avanzi della richiesta precedente
La seconda falla è più subdola. Un server PHP moderno non avvia un processo nuovo per ogni visitatore: tiene in vita dei “worker” che smaltiscono una richiesta dopo l’altra. In teoria ogni richiesta riparte da zero. Qui invece una parte dello stato interno di una richiesta può sopravvivere anche dopo che la memoria che la conteneva è stata liberata. La richiesta successiva gestita dallo stesso worker può così usare quei resti prima che vengano azzerati. Gli addetti ai lavori la chiamano “use-after-free”, una categoria di bug classificata CWE-416 dal Centro canadese per la cybersicurezza nella sua allerta.
Secondo gli advisory tecnici pubblicati su GitHub, i percorsi di attacco confermati sono due: la funzione che traccia l’avanzamento degli upload (session.upload_progress), attiva di default, e su PHP 8.5 la visualizzazione dei backtrace in caso di errore fatale (fatal_error_backtraces).
Un’immagine per capirci: pensa a un cameriere che non sparecchia del tutto il tavolo tra un cliente e l’altro. Chi arriva dopo trova una comanda dimenticata e, compilandola con astuzia, si fa servire dalla cucina quello che vuole.
Falle molto vecchie
La parte più inquietante è l’età. Secondo l’analisi pubblicata da Google Cloud, sono vulnerabili tutte le versioni di PHP dalla 5.4 fino alla 8.5.11. In altre parole, codice presente da oltre un decennio. Il laboratorio watchTowr conferma che anche i rami abbandonati, PHP 5 compreso, sono colpiti.
| Ramo PHP | Versioni vulnerabili | Versione corretta |
|---|---|---|
| PHP 8.5 | prima della 8.5.12 | 8.5.12 |
| PHP 8.4 | prima della 8.4.27 | 8.4.27 |
| PHP 8.3 | prima della 8.3.36 | 8.3.36 |
| PHP 8.2 | prima della 8.2.35 | 8.2.35 (fine supporto il 31 dicembre 2026) |
| PHP 7.4, 8.0, 8.1 | tutte | nessuna release ufficiale, patch delle distribuzioni o backport sul sorgente |
| PHP 7.3 e precedenti | tutte | nessuna correzione ufficiale, migrazione indispensabile |
Perché “PHP2Shell” e come è trapelata la notizia
Il soprannome arriva dai ricercatori: la falla permette di ottenere una “shell”, cioè una riga di comando sul server preso di mira. La scoperta è del team di Calif, che durante l’estate ha lavorato con OpenAI e con strumenti di intelligenza artificiale. La cronologia ricostruita dalla PHP Foundation colloca la segnalazione al team di sicurezza di PHP all’11 agosto 2026, giorno in cui anche OpenAI aveva individuato per conto suo la stessa causa. I ricercatori di Wiz hanno poi trovato altre varianti e dimostrato attacchi su WordPress, Drupal e Joomla in ambiente di test.
La pubblicazione coordinata era prevista per giovedì 22 ottobre. Non ha retto. La mattina del 20 ottobre un post su Hacker News annuncia l’esistenza di due falle di esecuzione di codice in PHP. In giornata circolano già gli identificativi CVE. In serata il team PHP anticipa l’uscita al 21. E secondo la PHP Foundation un’azienda (Chainguard) ha pubblicato la mattina presto del 21 delle immagini che contenevano già la correzione: bastava confrontare il codice prima e dopo per risalire alla falla prima del rilascio ufficiale.
La fondazione ha anche ammesso pubblicamente alcuni ritardi. Indizi del problema erano emersi già in un audit condotto nel 2024, senza che all’epoca fosse stato dimostrato uno scenario di attacco concreto.
Il ruolo dell’intelligenza artificiale in questa scoperta non è un dettaglio. Avevamo già parlato di questa svolta con GPT-6 Astra, il modello di OpenAI che ha superato una soglia critica nella cybersicurezza: gli stessi strumenti che aiutano i ricercatori a trovare le falle possono accorciare anche il lavoro di chi attacca.
In pratica, cosa può fare un pirata con PHP2Shell?
La formula tecnica è “esecuzione di codice da remoto senza autenticazione”. Tradotto: chi invia le richieste giuste al tuo server può fargli eseguire istruzioni proprie, con i permessi del processo PHP. Da lì in poi dipende tutto dalla configurazione, ma l’elenco dei danni possibili è lungo:
- furto del database (clienti, ordini, indirizzi, password cifrate);
- recupero delle chiavi API salvate nei file di configurazione (pagamenti, invio email, servizi cloud);
- installazione di una backdoor che resta attiva anche dopo l’aggiornamento;
- modifica delle pagine, iniezione di script malevoli, redirect verso truffe;
- uso del server per minare criptovalute o attaccare altri siti.
La seconda falla aggiunge un rischio ulteriore: la fuga di informazioni presenti in memoria, tra cui possono esserci token di sessione o segreti applicativi. Per questo molti esperti consigliano di cambiare comunque le chiavi sensibili, anche se non si vedono segni di intrusione.
Perché tanto allarme? Perché PHP fa girare buona parte del web. Secondo W3Techs, il 21 ottobre risultava presente sul 69,3% dei siti di cui si conosce il linguaggio lato server. WordPress, WooCommerce, Drupal, Joomla, PrestaShop, Magento, Moodle, la maggior parte degli hosting condivisi e una miriade di pannelli di amministrazione si basano su PHP.
I siti finiti offline: l’elenco, paese per paese
Un censimento completo e verificato non esiste. Questo è quanto documentato da autorità, media e dagli stessi enti tra il 20 e il 22 ottobre.
In Francia: l’ANSSI raccomanda di staccare la spina
È in Francia che la reazione si è vista di più. L’ANSSI, l’agenzia nazionale francese per la sicurezza informatica, ha raccomandato di mettere offline i server coinvolti fino all’installazione della patch e ha contato oltre 600.000 server con PHP sull’Internet francese. Su sua richiesta, il ministero dell’Interno ha messo in “manutenzione preventiva” tutti i propri siti esposti.
Tra i siti diventati irraggiungibili mercoledì 21 ottobre:
- i siti delle prefetture, che hanno girato le informazioni ai cittadini via social e con avvisi affissi;
- il sito della Prefettura di polizia di Parigi;
- Météo-France;
- il portale delle imposte, ancora in manutenzione giovedì 22 mattina;
- il sito del Comune e della città metropolitana di Tolosa, che il giorno dopo mostrava ancora una pagina di manutenzione.
Molti utenti hanno scoperto in quell’occasione che la loro dichiarazione dei redditi o la prenotazione di un appuntamento in prefettura dipendeva da un linguaggio di programmazione di cui non avevano mai sentito parlare.
In Italia: GARR, i Comuni e l’allerta del CSIRT
In Italia il consorzio GARR, che gestisce la rete nazionale dell’istruzione e della ricerca, ha comunicato il 21 ottobre di aver isolato in via precauzionale alcune sue piattaforme, il tempo necessario ad applicare le patch. Il Comune di Montemurlo, in provincia di Prato, ha sospeso i propri portali e diversi applicativi gestionali già dal pomeriggio. Il CSIRT Italia, che fa capo all’Agenzia per la cybersicurezza nazionale (ACN), ha diffuso un bollettino di allerta, ripreso tra gli altri dal CSIRT Toscana.
Nel resto d’Europa
Secondo Reuters sono stati spenti siti governativi in Germania, Paesi Bassi, Belgio, Finlandia e Repubblica Ceca, con servizi comunali, scolastici e ospedalieri coinvolti in diversi paesi. Regno Unito e Danimarca compaiono a loro volta tra i paesi citati dalla stampa francese. Sul fronte hosting, la tedesca Netcup ha messo offline le sue offerte di web hosting fino alla correzione, e Uberspace ha addirittura disattivato PHP dalle 15:45 del 21 ottobre. La Wikimedia Foundation ha spento alcuni strumenti usati dagli sviluppatori volontari, senza però chiudere Wikipedia.
Americhe e Asia
In Brasile il Tribunale regionale federale della 1a regione ha sospeso l’accesso esterno al suo sistema di gestione documentale SEI, e lo stesso ha fatto la Corte dei conti dello Stato del Tocantins. Negli Stati Uniti l’ICANN ha disattivato temporaneamente alcuni servizi e la NSA ha chiesto un aggiornamento immediato. In Giappone piattaforme molto popolari come niconico e pixiv sono andate in manutenzione poco prima dell’uscita della patch, secondo il sito Gigazine.
| Paese | Enti o servizi spenti (documentati) |
|---|---|
| Francia | Ministero dell’Interno, prefetture, Prefettura di polizia, Météo-France, impots.gouv, Comune e città metropolitana di Tolosa |
| Italia | Consorzio GARR (alcune piattaforme), Comune di Montemurlo |
| Germania | Siti governativi, hosting Netcup, Uberspace (PHP disattivato) |
| Paesi Bassi, Belgio, Finlandia, Repubblica Ceca, Danimarca, Regno Unito | Siti pubblici e servizi locali |
| Brasile | TRF1 (sistema SEI), Corte dei conti del Tocantins |
| Stati Uniti | Alcuni servizi dell’ICANN |
| Giappone | niconico, pixiv |
| Internazionale | Strumenti tecnici della Wikimedia Foundation |
Gli attacchi sono davvero cominciati?
Sì, sono stati osservati tentativi. Cloudflare ha riferito di aver visto traffico malevolo diretto a queste falle già dalla mattina del 21 ottobre, prima ancora dell’uscita della patch, insieme a continue variazioni delle richieste per aggirare i suoi filtri. Il laboratorio watchTowr dice di aver rilevato uno sfruttamento reale a partire dal 21 grazie alla sua rete di honeypot. Al 22 ottobre, invece, la CISA statunitense non aveva ancora inserito le due falle nel suo catalogo delle vulnerabilità attivamente sfruttate.
Quello che ancora non si sa è quanti siti siano stati effettivamente compromessi. Nessuno ha pubblicato un bilancio affidabile, e dei numeri a effetto conviene diffidare. I motori di scansione misurano l’esposizione: secondo Censys, circa 1,5 milioni di host su 2,6 milioni mostravano una versione di PHP per cui non esisteva una patch, e circa 884.000 server esposti giravano ancora, al 20 ottobre, con PHP 8.1 o precedenti. Sono questi server dimenticati, che nessun aggiornamento ufficiale verrà a salvare, a preoccupare di più per le prossime settimane.
Come si sta aggiornando il mondo
La correzione si gioca su tre livelli: le distribuzioni Linux che preparano i pacchetti, gli hosting provider che li installano e i servizi di protezione che filtrano il traffico nel frattempo.
Le distribuzioni Linux
Ubuntu ha pubblicato il suo avviso USN-8948-1 già il 21 ottobre, con le patch per le versioni 26.10, 26.04 LTS, 24.04 LTS e 22.04 LTS. Occhio alla trappola classica: Ubuntu integra la correzione senza cambiare il numero di versione principale. Un Ubuntu 24.04 aggiornato mostra sempre PHP 8.3.6, quello che cambia è il numero del pacchetto (8.3.6-0ubuntu0.24.04.13). Debian 13 offre PHP 8.4.27 nei repository di sicurezza, mentre Debian 12 era ancora in attesa di un avviso al momento delle nostre verifiche. Red Hat, Rocky Linux, Fedora e Amazon Linux hanno pubblicato i propri bollettini. Infine il repository di Ondřej Surý (sury.org), molto diffuso su Debian e Ubuntu, ha portato la correzione all’indietro fino a PHP 5.6, risparmiando a parecchi sistemisti una migrazione di corsa.
Gli hosting provider
La maggior parte dei grandi provider ha comunicato nel corso del 21. Qualche esempio:
| Hosting o piattaforma | Situazione comunicata |
|---|---|
| OVHcloud | PHP da 7.4 a 8.5 corretto su tutti i cluster di web hosting, regole firewall attivate |
| o2switch | Protezioni provvisorie applicate prima del rilascio delle nuove versioni (verifica di Clubic) |
| Hostinger | Piattaforma dichiarata non vulnerabile, versioni corrette installate comunque |
| SiteGround, Pressable, Kinsta, WP Engine | Clienti protetti, aggiornamenti in corso o completati, nessuna azione richiesta |
| WordPress.com, WordPress VIP, Tumblr (Automattic) | Siti ospitati dichiarati protetti |
| Plesk, cPanel | Pacchetti PHP corretti pubblicati, anche per rami vecchi lato cPanel |
| Netcup | Hosting spento e poi riattivato una volta corretto |
Il caso di o2switch, provider francese verificato da Clubic, mostra bene la sfumatura: un hosting può aver attivato protezioni temporanee e allo stesso tempo far girare ancora, qualche ora dopo l’uscita della patch, i binari precedenti. Protetto non significa per forza aggiornato.
Cloudflare e i firewall applicativi
Cloudflare ha attivato regole dedicate a PHP2Shell dalle 3:02 UTC del 21 ottobre, anche per i siti con piano gratuito. CloudLinux, presente su moltissimi hosting condivisi con cPanel, ha fatto lo stesso con il firewall Imunify360, ma con un limite da tenere presente: le sue regole bloccano l’attacco pubblico sui server Apache e si limitano a registrarlo nei log su LiteSpeed. Lo ripetono tutti: un firewall è uno strato di protezione, non una patch.
WordPress: nessun aggiornamento in arrivo
Un punto che ha creato confusione: WordPress.org ha confermato che non è previsto alcun aggiornamento del core di WordPress, perché il problema sta in PHP, sotto WordPress. Aggiornare plugin e tema resta una buona abitudine, ma non risolve PHP2Shell.
Le autorità di cybersicurezza in prima linea
Raramente una falla ha generato così tanti avvisi in contemporanea. La CISA statunitense ha chiesto già il 21 ottobre di correggere immediatamente. L’NCSC britannico ha raccomandato di aggiornare o di mettere PHP offline. Il CERT-EU ha pubblicato il suo avviso 2026-018, l’ENISA una dichiarazione congiunta europea, il Centro canadese per la cybersicurezza la sua allerta AL26-026. In Italia il CSIRT Italia dell’ACN ha diramato il suo bollettino, e le agenzie australiana e giapponese hanno fatto passare lo stesso messaggio. In Francia l’ANSSI si è spinta fino a raccomandare di spegnere i server non aggiornati, ed è questo che spiega la quantità di manutenzioni nella pubblica amministrazione d’Oltralpe.
Cosa devi fare, in sintesi
Se gestisci un sito, la domanda non è “sono coinvolto?” (lo sei, se usi PHP) ma “chi deve applicare la patch?”.
- Su un hosting condiviso o gestito tocca al provider. Controlla la sua pagina di stato o chiedigli in modo esplicito se la patch del 21 ottobre è installata.
- Su una VPS o un server dedicato tocca a te. Aggiorna i pacchetti PHP, poi riavvia PHP-FPM o Apache.
- Con PHP 8.1 o precedenti, pianifica la migrazione a una versione supportata, verificando prima se la tua distribuzione o il tuo hosting forniscono una patch.
Abbiamo preparato una guida passo passo per freelance, piccoli e-commerce e siti vetrina: Falla PHP2Shell: come proteggere e aggiornare un piccolo sito.
E il tuo computer è protetto?
Diciamolo chiaramente: nessun antivirus installato sul PC corregge una falla che sta in PHP, su un server. Quel lavoro spetta all’aggiornamento, e soltanto a quello. Ma crisi del genere hanno sempre una seconda ondata, molto più banale e altrettanto efficace. Nei giorni successivi i truffatori mandano finte email “del tuo hosting” o “del CSIRT” che invitano ad “applicare la patch” tramite un link trappola, o a scaricare un presunto strumento di verifica. E il computer da cui gestisci il sito contiene proprio ciò che interessa di più a un pirata: accessi FTP e SSH, password di amministrazione, chiavi API.
Qui una suite di sicurezza recente torna utile. I produttori aggiornano di continuo le firme e i filtri anti-phishing, e le suite più complete includono ormai una protezione web che blocca le pagine fraudolente, un firewall e spesso un gestore di password. Ecco quelle che consigliamo per proteggere la postazione di chi amministra un sito o di una piccola impresa, con i prezzi rilevati il 23 ottobre 2026.
| Suite di sicurezza | Licenza | Prezzo Amazon* | Punti di forza | |
|---|---|---|---|---|
| Bitdefender Total Security 2026 | 3 dispositivi, 1 anno | 26,99 € | Rilevamento al top, protezione web e pagamenti | Vedi l’offerta |
| Norton 360 Deluxe 2026 | 5 dispositivi, 15 mesi | 23,05 € | VPN, password e 50 GB di backup | Vedi l’offerta |
| McAfee Total Protection 2026 | 5 dispositivi, 15 mesi | 15,99 € | Il più economico per dispositivo | Vedi l’offerta |
| ESET HOME Security Essential 2026 | 3 dispositivi, 1 anno | 49,99 € | Leggerissimo, firewall completo | Vedi l’offerta |
| Bitdefender Premium Security + VPN 2026 | 5 dispositivi, 1 anno | 59,99 € | VPN illimitata per il Wi-Fi pubblico | Vedi l’offerta |
| Avast Premium Security 2026 | 1 dispositivo, 1 anno | 10,00 € | Budget ridotto, un solo PC | Vedi l’offerta |
 Bitdefender Total Security 2026, 3 dispositivi, 1 annoLicenza di una suite di sicurezza che protegge PC, Mac e smartphone Android da malware e phishing. Copre anche il telefono in cui sono salvati contatti privati.AmazonVedi su Amazon
 Norton 360 Deluxe 2026, 5 dispositivi, 15 mesiLicenza di una suite di sicurezza per PC, Mac, smartphone Android e iPhone, con VPN e gestore di password. Un modo per proteggere gli account che contengono i tuoi contatti.AmazonVedi su Amazon
 McAfee Total Protection 2026, 5 dispositivi, 15 mesiAntivirus, VPN e protezione dell'identità a basso prezzo per cinque dispositivi. Il miglior prezzo per dispositivo di questa selezione.AmazonVedi su Amazon
 ESET HOME Security Essential 2026, 3 dispositivi, 1 annoSuite leggera e discreta con firewall, anti-phishing e protezione dei pagamenti. Apprezzata dagli sviluppatori per il basso impatto sulle prestazioni.AmazonVedi su Amazon
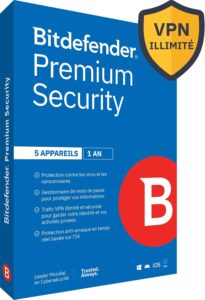 Bitdefender Premium Security 2026 con VPN illimitata, 5 dispositivi, 1 annoLa versione top di Bitdefender, con VPN senza limiti di traffico e gestore di password. Utile se amministri i tuoi siti da reti Wi-Fi pubbliche.AmazonVedi su Amazon
 Avast Premium Security 2026, 1 dispositivo, 1 annoLa soluzione d'ingresso per un solo computer: antivirus, blocco dei siti falsi e protezione dai ransomware per una decina di euro.AmazonVedi su Amazon
Per un freelance che gestisce un solo computer e uno smartphone, un piano da tre dispositivi è più che sufficiente. Un piccolo team farà meglio a guardare i piani da cinque o dieci dispositivi, dove il prezzo per postazione scende parecchio.
La nostra cassetta degli attrezzi per mettere al sicuro sito e dati
Oltre all’antivirus, qualche strumento semplice fa davvero la differenza quando una falla come PHP2Shell arriva un martedì sera: una chiave di sicurezza per blindare gli account dell’hosting, un supporto di backup offline che nessuno può cifrare da remoto e quello che serve per tenere in salute l’hardware.
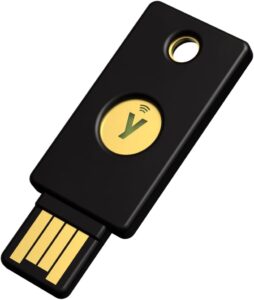 Yubico YubiKey 5 NFC, chiave di sicurezzaChiave fisica che conferma l accesso al tuo account Google via NFC o USB. Protegge l account che sincronizza i tuoi contatti.AmazonVedi su Amazon
 Yubico Security Key NFCLa YubiKey economica, limitata a FIDO2 e U2F. Basta per proteggere gli account di hosting, Google, GitHub o Cloudflare.AmazonVedi su Amazon
 Samsung T7 SSD esterno 1 TBSSD tascabile veloce e robusto per tenere a casa una copia offline di file e database dei tuoi siti. Scollegato, è fuori dalla portata di un attaccante.AmazonVedi su Amazon
 WD Elements disco esterno 4 TBGrande capacità per backup completi e datati di più siti, da conservare per settimane. Il supporto d'archivio più economico per terabyte.AmazonVedi su Amazon
 Synology DS225+ NAS 2 baie (senza dischi)Server di backup in casa o in ufficio: recupera in automatico le copie dei tuoi siti e conserva versioni protette dalla cancellazione.AmazonVedi su Amazon
 APC Back-UPS 750VA BX750MI, gruppo di continuitàProtegge router, NAS o piccolo server d'ufficio da blackout e sovratensioni, il tempo di un backup o di uno spegnimento corretto.AmazonVedi su Amazon
- Bitdefender Total Security 2026, 3 dispositivi, 1 annoLicenza di una suite di sicurezza che protegge PC, Mac e smartphone Android da malware e phishing. Copre anche il telefono in cui sono salvati contatti privati.AmazonVedi su Amazon
- Norton 360 Deluxe 2026, 5 dispositivi, 15 mesiLicenza di una suite di sicurezza per PC, Mac, smartphone Android e iPhone, con VPN e gestore di password. Un modo per proteggere gli account che contengono i tuoi contatti.AmazonVedi su Amazon
Domande frequenti sulla falla PHP2Shell
Che cos’è esattamente PHP2Shell?
È il soprannome di due falle critiche del motore PHP, CVE-2026-109618 e CVE-2026-109619, con un punteggio di 9,2 su 10. Permettono a un attaccante non autenticato di eseguire codice su un server web che usa una versione di PHP non aggiornata.
Il mio sito WordPress è coinvolto?
Molto probabilmente sì, visto che WordPress funziona con PHP. Conta la versione di PHP installata sul server e il fatto che il tuo hosting abbia applicato o meno la patch. La versione la trovi in Strumenti, poi Salute del sito, scheda Info, sezione Server.
Quale versione di PHP è sicura?
PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35, o successive. Su Ubuntu e Debian anche un numero più vecchio può essere già corretto: bisogna guardare la versione del pacchetto. PHP 8.3.35, uscita a settembre, non è protetta.
Devo aggiornare WordPress, PrestaShop o i plugin?
Non basta. La falla si trova dentro PHP. Solo l’aggiornamento di PHP sul server la corregge.
Perché i siti delle prefetture francesi o il portale delle imposte erano irraggiungibili?
Su richiesta dell’ANSSI, il ministero dell’Interno francese e altre amministrazioni hanno messo in manutenzione preventiva i propri siti esposti, il tempo di installare le patch. Non si trattava di un attacco accertato. Lo stesso vale per i servizi italiani sospesi da GARR o dal Comune di Montemurlo.
È pericoloso fare acquisti online in questi giorni?
Di per sé no. La falla riguarda i server, non il tuo computer o il tuo telefono. Fai solo attenzione a email e SMS insoliti, e segui le indicazioni di un sito se segnala un incidente.
La mia versione PHP 7.4 o 8.1 verrà corretta?
Non dal progetto PHP con una release ufficiale. Alcune distribuzioni, il repository sury.org, cPanel o i fornitori di supporto esteso offrono patch portate all’indietro. La vera via d’uscita resta la migrazione almeno a PHP 8.2, meglio ancora a 8.4 o 8.5, tenendo conto che PHP 8.2 non sarà più mantenuto dopo il 31 dicembre 2026.
Un allarme che lascerà il segno
PHP2Shell resterà con ogni probabilità uno degli episodi di sicurezza più significativi del 2026. Non solo per la gravità, ma perché ha ricordato che una prefettura, un Comune, un forum giapponese e un piccolo negozio online poggiano spesso sullo stesso mattone software, mantenuto da una squadra ridotta. La patch esiste dal 21 ottobre. Il pericolo vero, adesso, sono i server che nessuno si ricorda di aggiornare.
Il tuo hosting ti ha avvisato, o hai scoperto il problema leggendo le notizie? Raccontaci com’è andata nei commenti e dai un’occhiata alla nostra guida pratica per aggiornare PHP e mettere al sicuro il tuo sito.
Fonti principali: bollettino di sicurezza di php.net (20 e 21 ottobre 2026), avvisi della CISA, del Centro canadese per la cybersicurezza, di Google Cloud, di watchTowr, della PHP Foundation, di WordPress.org, di Cloudflare, e articoli di Clubic, Melles750, Renseignement Économique, macitynet.it, tuttotech.net e Gigazine. Articolo aggiornato il 23 ottobre 2026.
In qualità di Affiliato Amazon, Wanda-techs riceve un guadagno dagli acquisti idonei. Questo non influisce sulla nostra analisi indipendente né sul prezzo che paghi.
Share this content: