Apple ha iniziato a bloccare i certificati eMudhra compromessi in Safari, Mail e nelle app basate sui suoi framework. Sul Mac, però, diversi strumenti da riga di comando come curl, git e python3 continuano ad accettarli finché non arriverà un aggiornamento di macOS, di cui non si conosce la data.
Cos’è successo con eMudhra
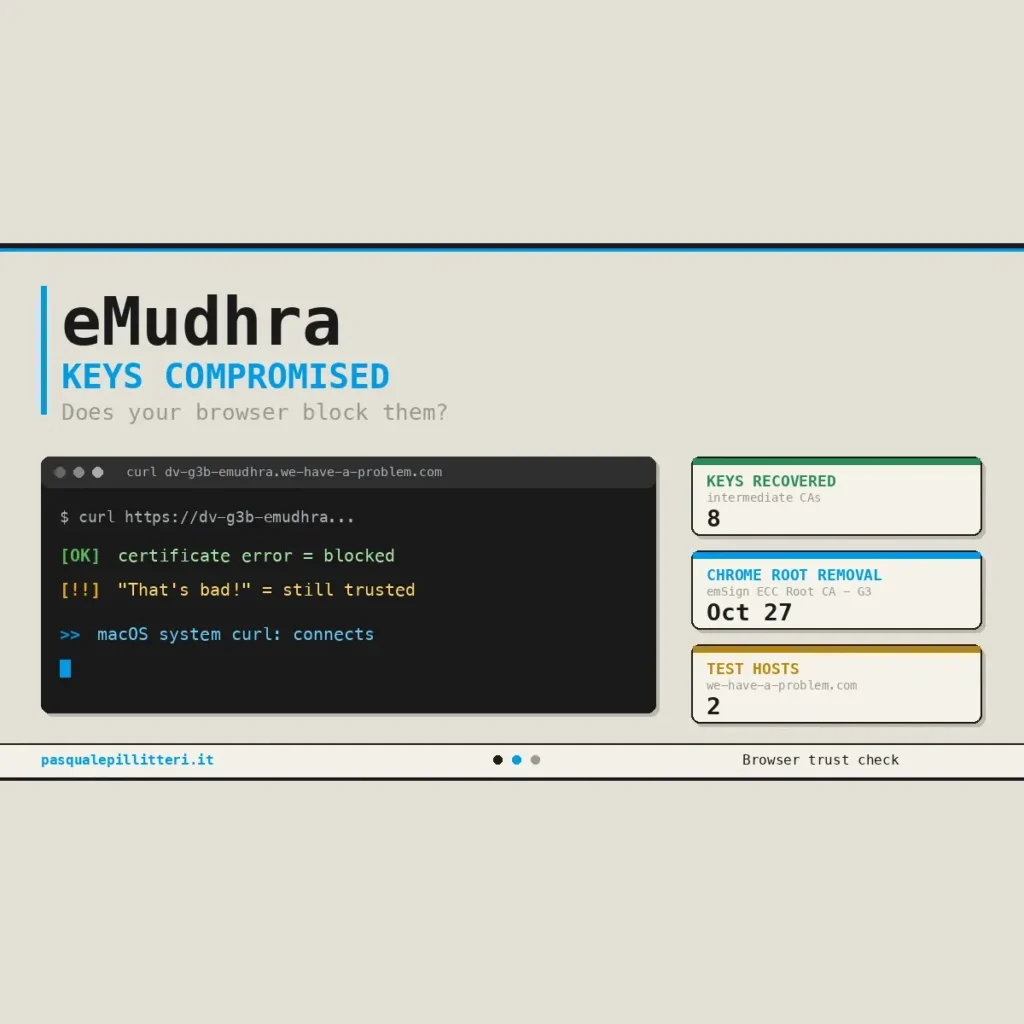
Le chiavi private di otto autorità di certificazione intermedie gestite dall’indiana eMudhra sono state compromesse. Sei emettono certificati TLS, quelli che proteggono i siti web; due emettono certificati di firma del codice, che i framework Apple non considerano affidabili. In teoria, chi possiede le chiavi può creare un certificato che sembra valido per qualsiasi sito. eMudhra e Sectigo hanno revocato i certificati interessati.
Secondo MacRumors, un ricercatore di sicurezza ha scoperto che le chiavi erano deboli, e nulla indica che siano state sfruttate. Il blog Appdook, che si basa sul tracker del ricercatore, va oltre: le chiavi si sarebbero potute indovinare in 256 tentativi, ed eMudhra attribuirebbe il problema a «errori umani» in una cerimonia delle chiavi dell’aprile 2025. Questi dettagli non provengono da Apple.
Cosa ha già bloccato Apple
Il 19 ottobre 2026 Apple ha bloccato dodici certificati: sei intermedi emessi da emSign Root TLS CA – G3 e sei cofirmati da Sectigo. Il 23 ottobre ha bloccato anche la radice emSign ECC Root CA – G3. Tutto avviene con aggiornamenti di configurazione automatici, senza aggiornare il software. Safari, Mail e le app che usano i framework di rete e sicurezza di Apple sono quindi coperti, e altri blocchi arriveranno allo stesso modo.
Il buco nella riga di comando del Mac
Gli strumenti inclusi in macOS o negli Xcode Command Line Tools che leggono /etc/ssl/cert.pem, tra cui curl, git, python3, ruby, perl e openssl, ignorano il blocco e il controllo di revoca di Apple per i certificati che risalgono a una radice presente in quel file. Appdook aggiunge che pip3, incluso nel sistema, usa una propria copia di radici ormai datata. Non sono coperte nemmeno le app con una lista di radici propria: Apple invita a contattare gli sviluppatori.
Apple prepara un aggiornamento software, senza data. La sua pagina di supporto non indica quali versioni di macOS o iOS siano interessate.
Che rischio correte davvero?
- Su iPhone e iPad non serve fare nulla.
- Su Mac, se non usate mai il Terminale, Safari e le app che passano dai framework Apple rifiutano già questi certificati.
- Se eseguite script o strumenti di sviluppo, un’esposizione esiste, ma un attacco richiede che l’aggressore sia sulla vostra rete, per esempio un Wi-Fi d’albergo, e presenti un certificato falso per un sito contattato dal vostro script.
La contromisura indicata da Apple
Per gli amministratori, Apple descrive un intervento facoltativo: fare una copia di /etc/ssl/cert.pem, rimuovere la radice emSign ECC Root CA – G3 e, per bloccare anche i sei certificati cofirmati da Sectigo, rimuovere AAA Certificate Services. Poi si verifica il risultato e si ripristina la copia in caso di errore.
Attenzione: rimuovere queste radici può impedire la verifica di alcuni siti legittimi, un aggiornamento di macOS può sovrascrivere il file e servono i privilegi di amministratore. Una volta installato l’aggiornamento di Apple, l’intervento non serve più.
Da ricordare sui certificati eMudhra
Gran parte del rischio è già stata eliminata per gli utenti comuni, ma sviluppatori e amministratori Mac restano esposti finché macOS non viene corretto. Tenete d’occhio il prossimo aggiornamento di sicurezza e, nel frattempo, applicate la contromisura di Apple se i vostri strumenti da riga di comando sono critici. Usate curl o git ogni giorno su Mac? Scrivetecelo nei commenti e leggete su Wanda-techs.com gli altri nostri avvisi di sicurezza.
Share this content: